會員註冊表單、訂單收件資料、EDM名單、客服對話紀錄、網站追蹤Cookie——這些每天在電商賣家手上流動的資料,絕大多數都是《個人資料保護法》所定義的個人資料。這篇從電商營運的角度,把個資法的蒐集、利用、行銷、Cookie、外洩應變與委外責任一次講清楚,並整理2025年11月剛公布的最新修法動向,讓你手上的會員資料,從「風險」變成「資產」。
台灣的個資法已經實施超過十年,但多數中小電商對它的理解,仍停留在「網站放個隱私權政策就好」。實際上,從2023年罰鍰上限拉高到一千五百萬元,到2025年10月立法院三讀通過、11月公布的近年最大幅度修法,個資法的監管力道正在快速增強。電商每天蒐集大量會員資料,若還在用「大家都這樣做」的心態經營,下一次新聞報導的個資外洩主角,可能就是你。
一、為什麼電商賣家必須把個資法當營運必修課?
先講結論:電商是少數「每天都在大量蒐集個人資料」的行業。會員註冊要姓名、Email、手機;下單要收件人、地址、電話;行銷要名單、瀏覽紀錄;客服要對話內容。這些資料只要「足以直接或間接識別特定個人」,就是個資法保護的個人資料——不需要是身分證字號,Email、手機號碼、會員編號加訂單紀錄,組合起來一樣能識別出一個人。
個資法的規範對象,是所有「非公務機關」的企業與個人,包括一人賣家、代購、團購主、品牌官網、蝦皮賣家、FB/IG 直播賣家。法律不會因為你營業額小就網開一面,罰則也沒有「小賣家條款」。
行政罰鍰:違反蒐集或利用規定(如未經同意蒐集、逾越特定目的利用),依現行法可處新臺幣五萬元以上五十萬元以下罰鍰;違反告知義務、拒絕行銷等規定,經限期改正仍不改善,按次處二萬元以上二十萬元以下罰鍰;未做好安全維護措施,可處二萬元以上二百萬元以下罰鍰,情節重大者直接處十五萬元以上一千五百萬元以下罰鍰。
刑事責任:若意圖為自己或第三人不法利益,或意圖損害他人利益而違法蒐集、利用個資,足以生損害於他人,可處五年以下有期徒刑,併科一百萬元以下罰金。實務上已有電商從業人員因盜賣會員名單被起訴判刑的案例。
民事賠償:當事人不易證明實際損害時,法院仍可依侵害情節,以每人每一事件新臺幣五百元以上二萬元以下計算賠償;同一事件受害人多數時,賠償總額上限為二億元。而業者要免責,必須證明自己「無故意或過失」——對多數電商來說,這幾乎是不可能的任務,等於採推定過失責任。
二、會員資料蒐集第一關:告知義務、同意與特種資料紅線
電商蒐集個資,最常見的合法基礎是「與當事人有契約或類似契約之關係」(會員註冊、下單購物),其次是「經當事人同意」。但無論用哪一個基礎,都有一個共通的前置作業:告知。
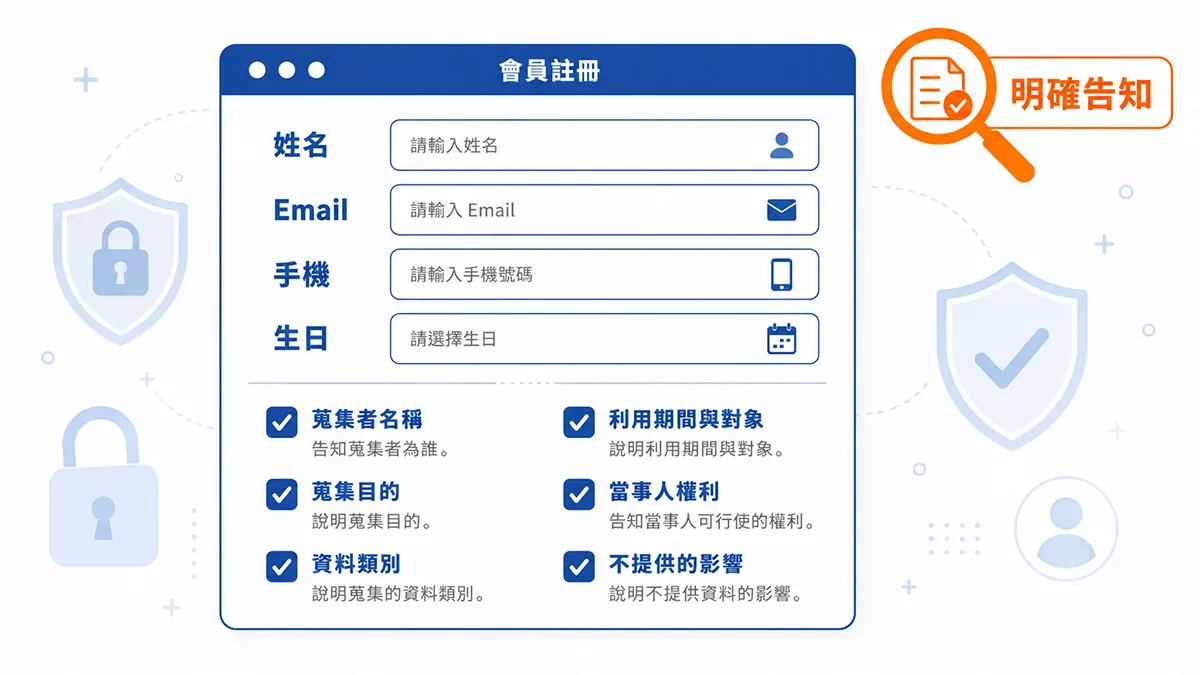
個資法第八條規定,向當事人蒐集個資時,應明確告知六件事:
- 蒐集者(你的公司或店家)名稱。
- 蒐集的目的(例如:處理訂單、會員服務、行銷)。
- 個人資料的類別(例如:姓名、聯絡方式、訂單紀錄)。
- 利用的期間、地區、對象及方式(例如:存續期間、境內使用、提供給物流商)。
- 當事人可行使的權利及方式(查詢、閱覽、複製本、補充更正、停止蒐集利用、刪除)。
- 是否可自由選擇提供,若不提供會對權益造成什麼影響。
實務上,多數電商把這六件事塞進註冊頁的「隱私權政策」超連結,預設勾選同意。這在法律上不算錯,但要注意兩個細節:第一,告知內容要「明確」,條款寫得模糊籠統,將來發生爭議時法院未必認同;第二,勾選同意不等於免死金牌——同意只是合法基礎之一,你仍然必須遵守特定目的、必要範圍、安全維護等其他規定。
特種資料是絕對紅線。個資法第六條列出的病歷、醫療、基因、性生活、健康檢查、犯罪前科六類資料,原則上禁止蒐集、處理或利用。電商實務上最常踩線的情境是:賣保健食品、醫材或美容商品的店家,客服為了「了解需求」詢問顧客身體狀況,甚至把顧客的用藥、病史寫進會員備註。這些都屬於特種個資,除了法律明文規定、當事人自行公開或書面同意等少數例外,蒐集就是違法。相關的商品上架法規,可以參考站內這篇觀點專欄,銷售端的合規與個資端的合規要一起顧。
一般個資與特種個資的差異,用一張表看清楚:
| 類別 | 定義 | 電商常見例子 | 蒐集門檻 |
|---|---|---|---|
| 一般個資 | 可識別個人的資料(不含特種) | 姓名、手機、Email、地址、訂單紀錄、瀏覽紀錄 | 特定目的+法律明文/契約關係/同意等 |
| 特種個資 | 病歷、醫療、基因、性生活、健康檢查、犯罪前科 | 顧客病史備註、用藥紀錄、健康問卷 | 原則禁止,僅法律明文、自行公開、書面同意等少數例外 |
| 間接識別資料 | 單獨無法識別,組合後可識別 | 會員編號+購買紀錄、裝置ID+瀏覽行為 | 組合後可識別即適用個資法 |
三、資料到手後怎麼用?特定目的、行銷利用與退訂機制
蒐集階段過關之後,真正的風險在「利用」階段。個資法第二十條規定,利用個資必須在「蒐集之特定目的必要範圍內」;超出範圍的利用,除了法律明文、增進公共利益、當事人同意等例外,原則上禁止。
白話翻譯:會員註冊時你告訴他「資料用於訂單處理與會員服務」,就不能回頭把名單賣給名單商、拿去做完全不一樣的業務。最常見的違規,就是把「訂單資料」直接拿去做行銷。
電商行銷利用個資,有兩條鐵則:
- 拒絕即停止:利用個資行銷時,當事人表示拒絕,必須立刻停止利用該筆資料行銷。
- 首次行銷提供拒絕方式:第一次寄EDM、發行銷簡訊或LINE推播時,就必須提供簡單的拒絕方式(退訂連結、回傳關鍵字取消等),且費用由你負擔。
換句話說,會員沒退訂不代表你可以無限轟炸;會員一旦表達拒絕,之後每封EDM、每則行銷簡訊都是潛在的違規證據。行銷內容本身還涉及廣告用語規範,「最便宜」「第一」「保證療效」這類用語的界線,與個資利用是兩條獨立管線,都要守住。
辦抽獎、贈品活動時也要注意:活動名單的蒐集目的如果寫「辦理抽獎」,抽完獎、寄出贈品後,名單就應該刪除或停止利用,不能直接併入會員資料庫做日後行銷——除非你在活動辦法中清楚告知並取得同意。抽獎活動本身的法律界線,可參考站內這篇公平交易法與機會中獎規範。
把現行法的罰則濃縮成一張表,違規行為與代價一目瞭然:
| 違規情境 | 罰鍰額度 | 依據(現行法) |
|---|---|---|
| 未經合法基礎蒐集、處理或利用個資 | 5萬~50萬元 | 第 47 條 |
| 未盡告知義務、未提供拒絕行銷方式、拒絕當事人行使權利 | 限期改正,屆期未改按次處2萬~20萬元 | 第 48 條第 1 項 |
| 未做安全維護措施或未訂安全維護計畫 | 2萬~200萬元;屆期未改按次處15萬~1500萬元 | 第 48 條第 2 項 |
| 安全維護違規且情節重大 | 直接處15萬~1500萬元 | 第 48 條第 3 項 |
| 無正當理由拒絕主管機關檢查 | 2萬~20萬元 | 第 49 條 |
| 意圖不法利益或損害他人而違法蒐集利用(刑事) | 5年以下有期徒刑,併科100萬元以下罰金 | 第 41 條 |
四、Cookie、再行銷像素與GA4:追蹤工具的法律定位
很多賣家問:「我的網站要放Cookie同意橫幅嗎?」這個問題的答案,要先分清台灣與歐盟的差異。
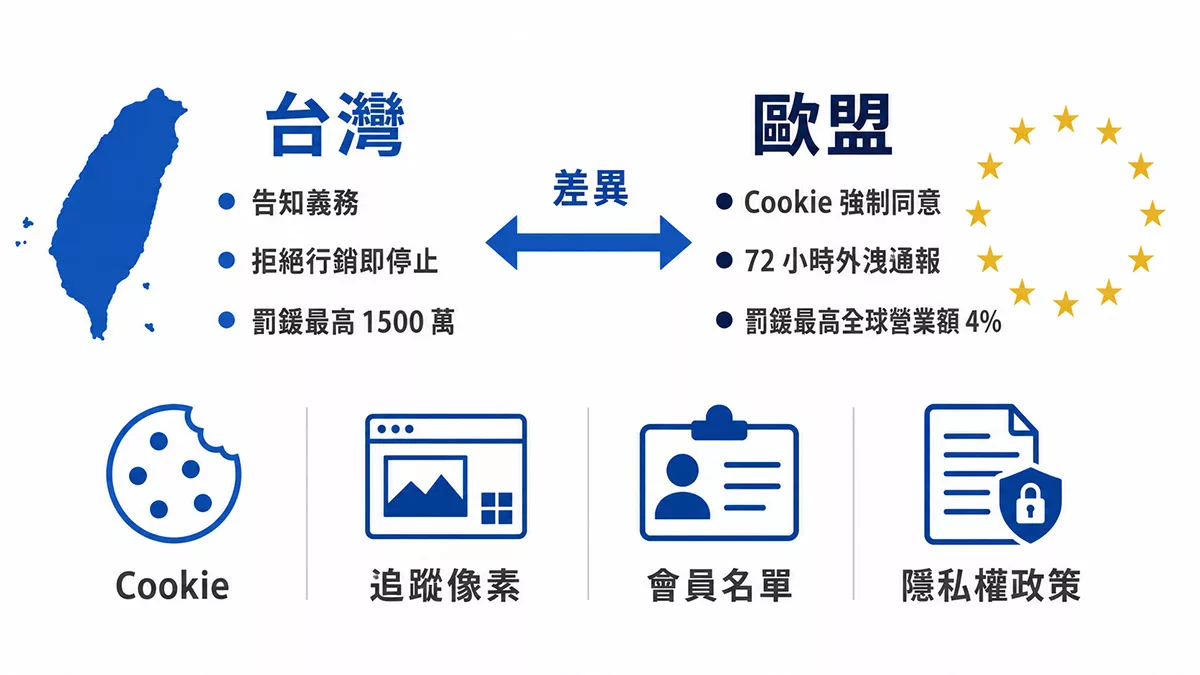
台灣的個資法並沒有強制要求Cookie同意橫幅。「第一次造訪網站就要跳出同意框」的規定,來自歐盟的GDPR與ePrivacy指令,適用對象是在歐盟境內提供服務、或處理歐盟居民個資的企業。如果你的生意沒有歐盟市場,單純在台灣經營,法律上沒有義務比照辦理。
但「沒有強制橫幅」不代表「追蹤工具可以亂裝」。關鍵在於:Cookie、像素、SDK蒐集的資料,如果足以直接或間接識別個人——例如帶有Email、手機的會員追蹤、登入狀態、精準的個人化廣告受眾——這些資料就是個資,蒐集與利用同樣要回到個資法的框架:告知、特定目的、必要範圍、安全維護。
實務上建議的追蹤工具合規做法:
- 在隱私權政策中清楚說明使用了哪些追蹤工具(GA4、Meta像素、再行銷代碼等)、蒐集什麼、用途為何。
- 若使用GA4的同意聲明模式(Consent Mode)或Meta的進階配對(Advanced Matching),務必確認會員資料的傳輸有取得同意,且資料傳輸對象與目的有在告知範圍內。
- 使用第三方電商平台的賣家,平台提供的數據後台與再行銷功能,通常是平台以「平台與賣家契約」為基礎處理資料,但你把會員名單匯出、上傳到廣告後台做受眾包時,這一步的責任就在你身上。
- 廣告再行銷的受眾名單,應定期清理;會員拒絕行銷後,必須同步從廣告受眾中排除。
品牌官網的信任度,很大程度來自隱私政策的透明度。關於官網如何建立顧客信任,站內這篇「從零到一」官網實戰指南有完整討論;隱私權政策就是其中的信任元件之一。
台灣與歐盟的合規差異,用一張表對照最清楚:
| 比較項目 | 台灣個資法 | 歐盟 GDPR |
|---|---|---|
| Cookie同意橫幅 | 無強制規定 | ePrivacy指令要求,首次造訪需取得同意 |
| 個資外洩通報 | 現行法:查明後通知當事人;2025修法後:通知當事人+通報主管機關 | 72小時內通報監管機關,情節嚴重者並通知當事人 |
| 罰鍰上限 | 行政罰最高1500萬元(情節重大);另有刑事與民事責任 | 最高2000萬歐元,或全球年營業額4%(取較高者) |
| 主管機關 | 個人資料保護委員會(籌備處運作中,正式運作待修法施行) | 各會員國獨立監管機關 |
| 當事人權利 | 查詢、閱覽、複製本、補充更正、停止蒐集利用、刪除 | 前述權利+資料可攜權、被遺忘權等 |
五、個資外洩應變:通知當事人、通報與紀錄保存
個資外洩不是「會不會發生」的問題,而是「什麼時候發生」的問題。被駭客入侵、員工帳號外流、物流單據外洩、測試環境資料庫沒關、離職員工帶走名單——任何一條路徑,都可能讓會員資料流出去。
現行法已經規定:業者知悉個資被竊取、洩漏、竄改或其他侵害時,應查明後以適當方式通知當事人。也就是說,「外洩了低調處理」在台灣本來就違法。
2025年修法後會更嚴格:修正後的第十二條明定,知悉個資被竊取、竄改、毀損、滅失或洩漏時,除了通知當事人,符合一定通報範圍者還必須通報主管機關;同時要採取即時有效的應變措施防止事故擴大,並記載相關事實、影響與因應措施,保存紀錄供主管機關查驗。通知與通報的內容、方式、時限,將由主管機關訂定辦法。換句話說,外洩處理將從「通知當事人」升級為「通知+通報+紀錄」三件套,時限與格式都會有明確規範。
六、委外、雲端與跨境:責任不會因為外包而消失
電商幾乎不可能全環節自己來:物流交給倉儲公司、金流交給第三方支付、行銷名單可能交給代操團隊、官網可能放在雲端主機、客服可能用外包系統。很多人以為「資料在別人那邊,出事是別人的事」——這是個資法上最危險的誤解。
個資法第四條規定,受委託蒐集、處理或利用個資者,在適用範圍內視同委託機關。意思是:委外廠商違規,法律上直接算在委託人(也就是你)頭上。你找的物流商把你的客戶地址賣了,被裁罰的是你;你用的行銷系統被駭,要通知會員的也是你。
所以委外不是「簽個合約就結束」,而是要落實監督管理:
- 契約中明確約定個資處理的範圍、目的、安全措施要求與保密義務。
- 要求廠商提供安全維護說明,重大委外(如金流、物流、客服系統)最好要求對方有資安認證或稽核紀錄。
- 委外關係結束後,要求廠商刪除或返還資料,並留存證明。
- 跨境情境要特別小心:若把會員資料傳輸到境外(例如使用境外雲端、境外客服系統),個資法第二十一條授權主管機關在一定情形下限制國際傳輸,例如接受國對個資保護沒有完善法規時。實務上要評估資料傳輸的目的地與法規環境,不能想傳就傳。
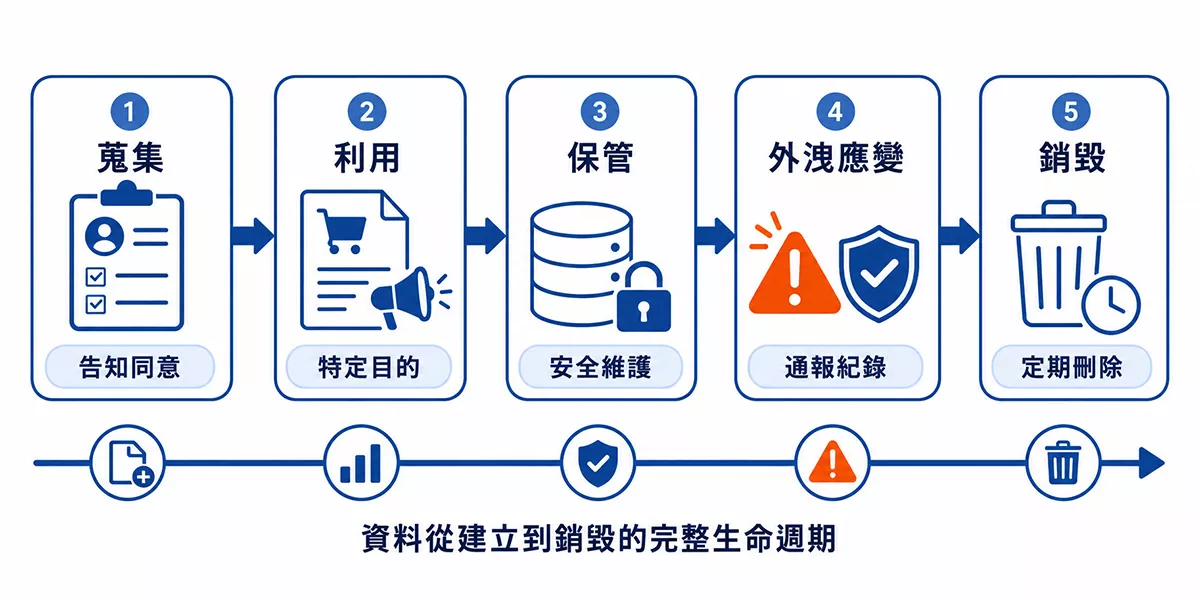
七、電商個資合規五步驟與檢查清單
看完前面六章,如果覺得資訊量很大,別緊張。合規不是一次性的完美工程,而是可以分階段建立的制度。以下是電商賣家可以照著做的五個步驟:
最後,用這份檢查清單快速自評,勾選項目越多,代表合規程度越高:
-
- ✓隱私權政策清楚列出蒐集目的、資料類別、利用期間對象與方式
- ✓會員註冊與結帳流程有明確告知,同意紀錄可回溯
- ✓未蒐集特種個資(病歷、醫療、健康檢查等),或確認有合法依據
- ✓EDM、簡訊、LINE行銷都有退訂機制,拒絕名單有專人管理
- ✓抽獎、贈品活動名單有獨立管理,未擅自轉作行銷
- ✓網站追蹤工具(GA4、像素、再行銷)有在隱私權政策中說明
- ✓與物流、金流、行銷、系統等廠商都簽有個資條款
- ✓員工帳號有權限控管,離職當天即回收
- ✓有外洩應變流程,知道第一時間要通知誰、做什麼
- ✓有定期檢視與更新合規制度的機制
如果上面有任何一項勾不起來,代表還有風險缺口。個資合規不是成本,而是電商持續經營的基本盤;一次裁罰或一次外洩事件的損失,往往超過整套合規制度的投入。把個資合規與消保法的退換貨義務、廣告用語規範放在同一個法規行事曆裡,經營才不會顧此失彼;需要完整的服務項目對照,也可以直接參考服務總覽。