您的網站每天都有訂單進帳,但您是否真的了解「錢」在成交那一刻之後,流經哪些環節、碰過哪些人、又可能在哪裡被攔截?多數電商賣家把心思放在選品、行銷與客服,卻忽略收款這條最敏感的「資金生命線」。當詐騙集團早已把你當成「肥羊資料庫」,釣魚信件、假冒客服、盜刷黑卡層出不窮之際,本文用一套完整架構,帶你建立五大收款防線,把每一筆帳款守得滴水不漏。
一、先搞懂你的錢怎麼流:第三方支付、電子支付與銀行金流的差別
收款安全的第一步,是先看懂自己金流架構裡的角色。許多賣家把「第三方支付」與「電子支付」混為一談,其實兩者在法律與監理上完全不同。
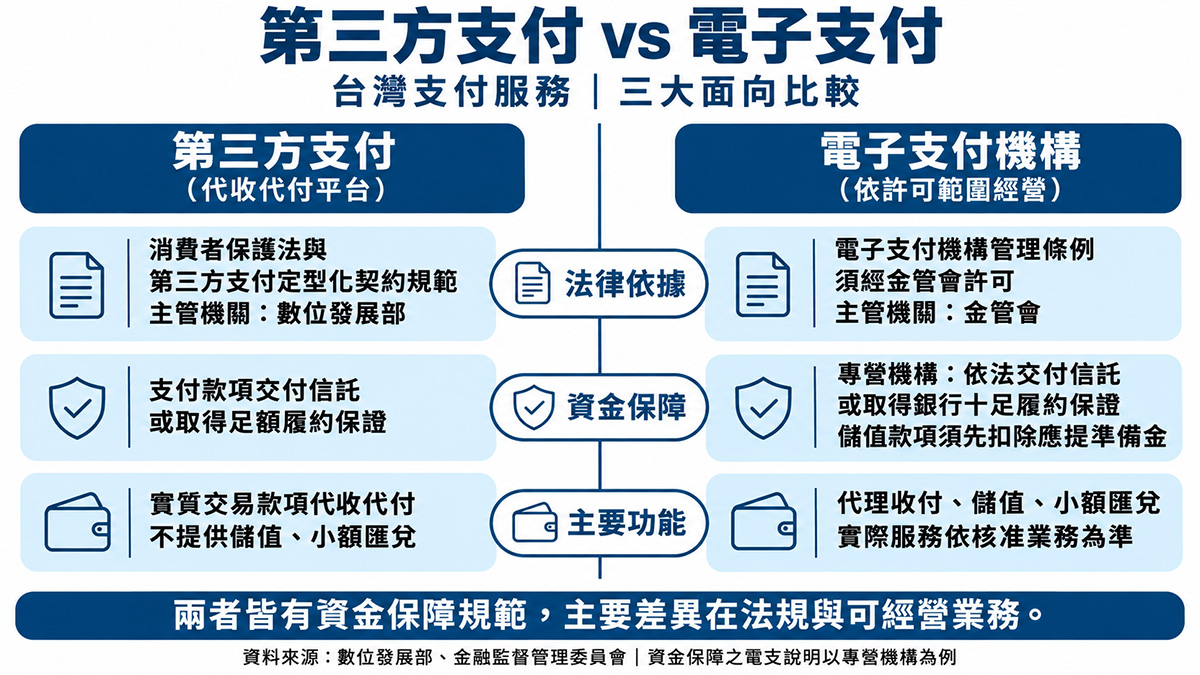
「第三方支付」在台灣並非一個正式的法律名詞,而是泛指「由非金融機構,透過網路平台代理收付實質交易款項」的服務——也就是網路商店與消費者之間,多了一個「代收代付」的中繼角色,把付款方支付的款項,在條件成就或一定期間屆至後,再移轉給收款方。這個模式最早是為了建立買賣雙方的信任而誕生,也正是「銀貨兩訖」的線上版。對賣家而言,理解這一點的第一個實務意義是:你與消費者之間,永遠隔著一個金流中繼站,而這個中繼站的資金安全等級,直接決定你的帳款會不會被捲入詐騙或爭議。
而「電子支付」則有明確的法律依據——《電子支付機構管理條例》規範的電子支付機構,須經金融監督管理委員會(金管會)許可,方能經營包括代理收付實質交易款項、收受儲值款項、辦理國內外小額匯兌等業務。電支機構收受的儲值款項,依法應全部交付信託或取得銀行十足之履約保證,並設置清償基金,讓消費者放在平台上的錢有保障。
| 面向 | 第三方支付(代收代付平台) | 電子支付機構 | 銀行金流(藍新、綠界等多由銀行收單) |
|---|---|---|---|
| 法律依據 | 回歸一般商業管理 | 電子支付機構管理條例(金管會許可) | 銀行法、信用卡業務管理辦法 |
| 主要功能 | 代收實質交易款項並轉付 | 儲值+代收付+小額匯兌 | 收單、清算、結算 |
| 資金保障 | 依契約而定 | 信託/銀行十足履約保證+清償基金 | 銀行金融監理 |
| 適合對象 | 中小型網路商店 | 需要帳戶儲值/錢包支付的業者 | 需要完整刷卡收單的電商 |
對一般電商賣家而言,最常使用的是「代收付型第三方支付」或金融機構提供的收單服務。關鍵在於:無論選哪一種,都要確認提供方是合法、經主管機關監理的機構,避免把金流託付給來路不明的平台。
()*重點提醒*():每個賣家都應清楚掌握自己合約裡,款項撥付的「條件」與「時程」——是訂單成立即撥款,還是出貨後、買家收貨後才撥款?這直接影響你的現金流與可能的資金卡關風險。
二、詐騙集團眼中:賣家是不設防的「大金庫」
許多賣家以為詐騙只發生在買家身上,其實賣家才是詐騙集團眼中最高價值、也最常被鎖定的目標。因為賣家手上握著三樣詐騙集團最想要的東西:消費者個資、金流帳戶、對「客服」的信任。
根據內政部警政署的詐欺案件統計,民國 114 年(2025 年)全年詐欺案件發生數達 19 萬 7,595 件,其中「一般購物詐欺(偽稱買賣)」就有 1 萬 9,754 件,占比高達 10%,是僅次於投資詐欺的常見類型。這意味著,網購詐騙不只是零星個案,而是已經成為常態化的產業。
常見鎖定賣家的手法有以下幾種:
手法一:假冒平台客服,要求「賣場認證升級」。釣魚信件或簡訊偽裝成蝦皮、官方購物網站等平台的客服,聲稱賣場因不明原因無法下單、需要認證升級或解鎖帳戶,引導賣家點擊連結、加入假 LINE 客服,進而騙取帳密與個資。
手法二:假買家、假結帳。偽裝成買家,聲稱下單後發生金流問題、需要「實名認證」或「開通第三方支付」才能付款,藉機要求賣家配合螢幕分享、操作 ATM 或提供信用卡資料。
手法三:釣魚網站仿冒。建立與正版電商平台極度相似的假網站,誘騙買家誤入消費。一旦買家在假網站刷卡,賣家也可能因消費者個資外洩或假訂單而受牽連。
三、五大收款安全防線:從接單到出帳的完整守護
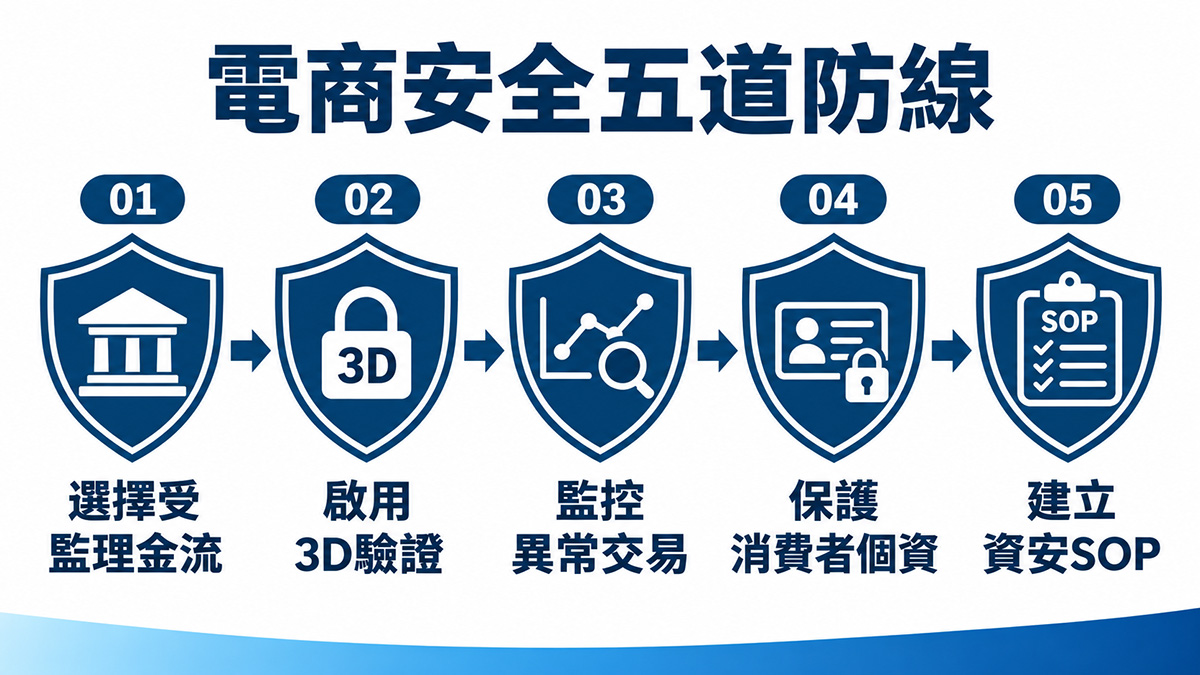
要系統性保護收款安全,不能只靠單一工具,而要靠層層設防。以下是電商賣家務必建立的五大防線。
3-1 防線一:選擇受監理的金流服務
優先選用經金管會許可的電子支付機構,或與大型銀行合作的自有收單服務。簽約前確認提供方有清晰的信託保障機制,且撥款條件、費率、退刷流程都白紙黑字寫清楚。這條防線決定了你止血能力的上限。
3-2 防線二:啟用信用卡 3D 驗證(3-D Secure)
3D 驗證是國際信用卡組織推出的線上交易身分認證機制,透過固定密碼或 OTP 簡訊驗證,確認刷卡者是持卡人本人。當商店啟用 3D 驗證,等於多了一道「持卡人親認」的保險,一旦發生偽冒交易,可有效降低商店的責任風險。多數主流電商平台與金流業者都已支援 EMV 3-D Secure 新版,務必確認你沒有把這道防線關閉。若想更進一步掌握消費者行為與轉換安全的平衡,可參考本部落格 GA4 電商數據分析的完整入門,從報表端搭配風控監控。
3-3 防線三:監控異常交易與詐騙模式
建立日常風控機制,包括:觀察異常的高頻退款、瞬間大量同額訂單、短期內密集使用的折價碼、來自異常 IP 或地區的訂單。遇到可疑訂單,寧可先暫緩出貨、聯繫確認,也不要急著把貨交出去。
3-4 防線四:守護消費者個資,就是守護自己的金流
個資是釣魚詐騙的「引信」。如果消費者在你這裡消費後,個資外洩,詐騙集團就可能假冒你的名義精準詐騙你的客戶,最終傷害的是你辛苦建立的信譽與金流信任。
3-5 防線五:建立資安 SOP 與員工訓練
收款安全防線,最後一環是人。教育員工:不點來路不明的連結、不透露後台權限、收到「客服來電」先掛斷再回撥官方管道確認、對任何要求「共享螢幕」或「提供 OTP」的訊息一律拒絕。
四、比較:不同收款情境的安全強度與適用選擇
| 收款情境 | 建議方式 | 安全強度 | 適用賣家 |
|---|---|---|---|
| 自有官網刷卡 | 銀行收單+啟用3D驗證 | 高 | 品牌電商、需完整會員體系者 |
| 小型獨立商店 | 受監理第三方支付代收付 | 中高 | 初期網路商店、試賣階段 |
| 大型綜合電商平台 | 平台內建金流 | 高 | 進駐平台者,需配合平台風控 |
| 跨境收款 | 國際收單平台+在地合規 | 高 | 出口海外者,須注意當地法規 |
選擇金流方案時,除了比較手續費率,更要把「風控能力」與「爭議處理流程」納入評估。三個實務判準:其一,確認提供方是否受金管會監理、契約是否載明信託或履約保證;其二,觀察後台是否提供即時交易監控、黑名單與退款管理功能;其三,測試爭議發生時的客服回應速度與處理時效。手續費差異是短期成本,風控能力才是長期保命的關鍵。若你是出口海外的賣家,還需留意 跨境收款的在地合規與手續費結構,跨境金流的風險面向又更複雜一些。
而對自有官網的賣家而言,建置一個具備 SSL 加密、串接驗證刷卡、且頁面不含任何敏感資料的購物官網,是收款安全的最強保障。因為你完全掌控資料流向,不必把消費者個資交給第三方平台層層轉手;金流頁面由銀行或通過 PCI DSS 稽核的收單機構代管,你在自己網站上只保留「已完成付款」的狀態回傳,根本不接觸卡號,等於從源頭切斷個資外洩的最大風險。
五、買家被詐騙時,賣家也難辭其咎:治標與治本
釣魚詐騙的受害者(消費者)在向信用卡發卡銀行申請交易無效後,成敗責任往往會回推到受理這筆交易的商店端。換句話說,當消費者因為在你平台上發生的金流風險而受害,就算錯不在你,質疑與賠償壓力也會先落到你頭上。這不是「只能認栽」的宿命,而是一份提醒:把金流安全當成商品品質的一部分來經營。
這不該讓你消極以對,反而該被視為推動升級的動力。治標層面,是在網站與訂單流程中,清楚標示付款方式、發票與客服管道,並在第一時間回應退款與爭議,降低消費者誤解與求助無門的比率,強化從臨場到事後的防詐騙能力;治本層面,則是透過本文整套防線,從源頭降低詐騙與盜刷發生的機率。兩者並行,才能讓你的平台不是詐騙集團眼中的「好下手目標」。
六、面對詐騙與盜刷,賣家該怎麼辦?合法合規的處理步驟
真實遇到詐騙或盜刷時,冷靜而正確的處置能決定損失範圍。以下是兩個賣家常犯的錯誤與正確做法。
七、個資與金流:不可輕忽的法律紅線
收款安全與個資保護密不可分。台灣《個人資料保護法》要求蒐集、處理或利用個人資料者,應採取適當之安全措施,防止個資被竊取、竄改、毀損、滅失或洩漏。經濟部也訂有《零售業個人資料檔案安全維護管理辦法》,要求一定規模的零售業者建立安全維護計畫。關於會員個資蒐集與 Cookie 同意的完整實務,可參考本站的 電商個資法實務解析。
違反個資安全維護義務的罰則相當重:第一次可開罰新臺幣 2 萬元以上、200 萬元以下罰鍰,並限期改正;若限期未改善或情節重大,可開罰 15 萬元以上、1,500 萬元以下罰鍰;屆期未改正者,按次處罰。此外,若因業者管理不當導致消費者個資外洩,被害人可依個資法向業者請求損害賠償,個資法更設計了舉證責任倒置等機制,讓業者要自證已盡善良管理人之注意義務。
這條紅線提醒我們:收款安全的投資,不只是 IT 預算,更是法律風險管理。做好資安,才能避免因一次外洩賠上多年商譽。